DODAJ MATERIAŁ
dodaj wideo, zdjęcie, tekst


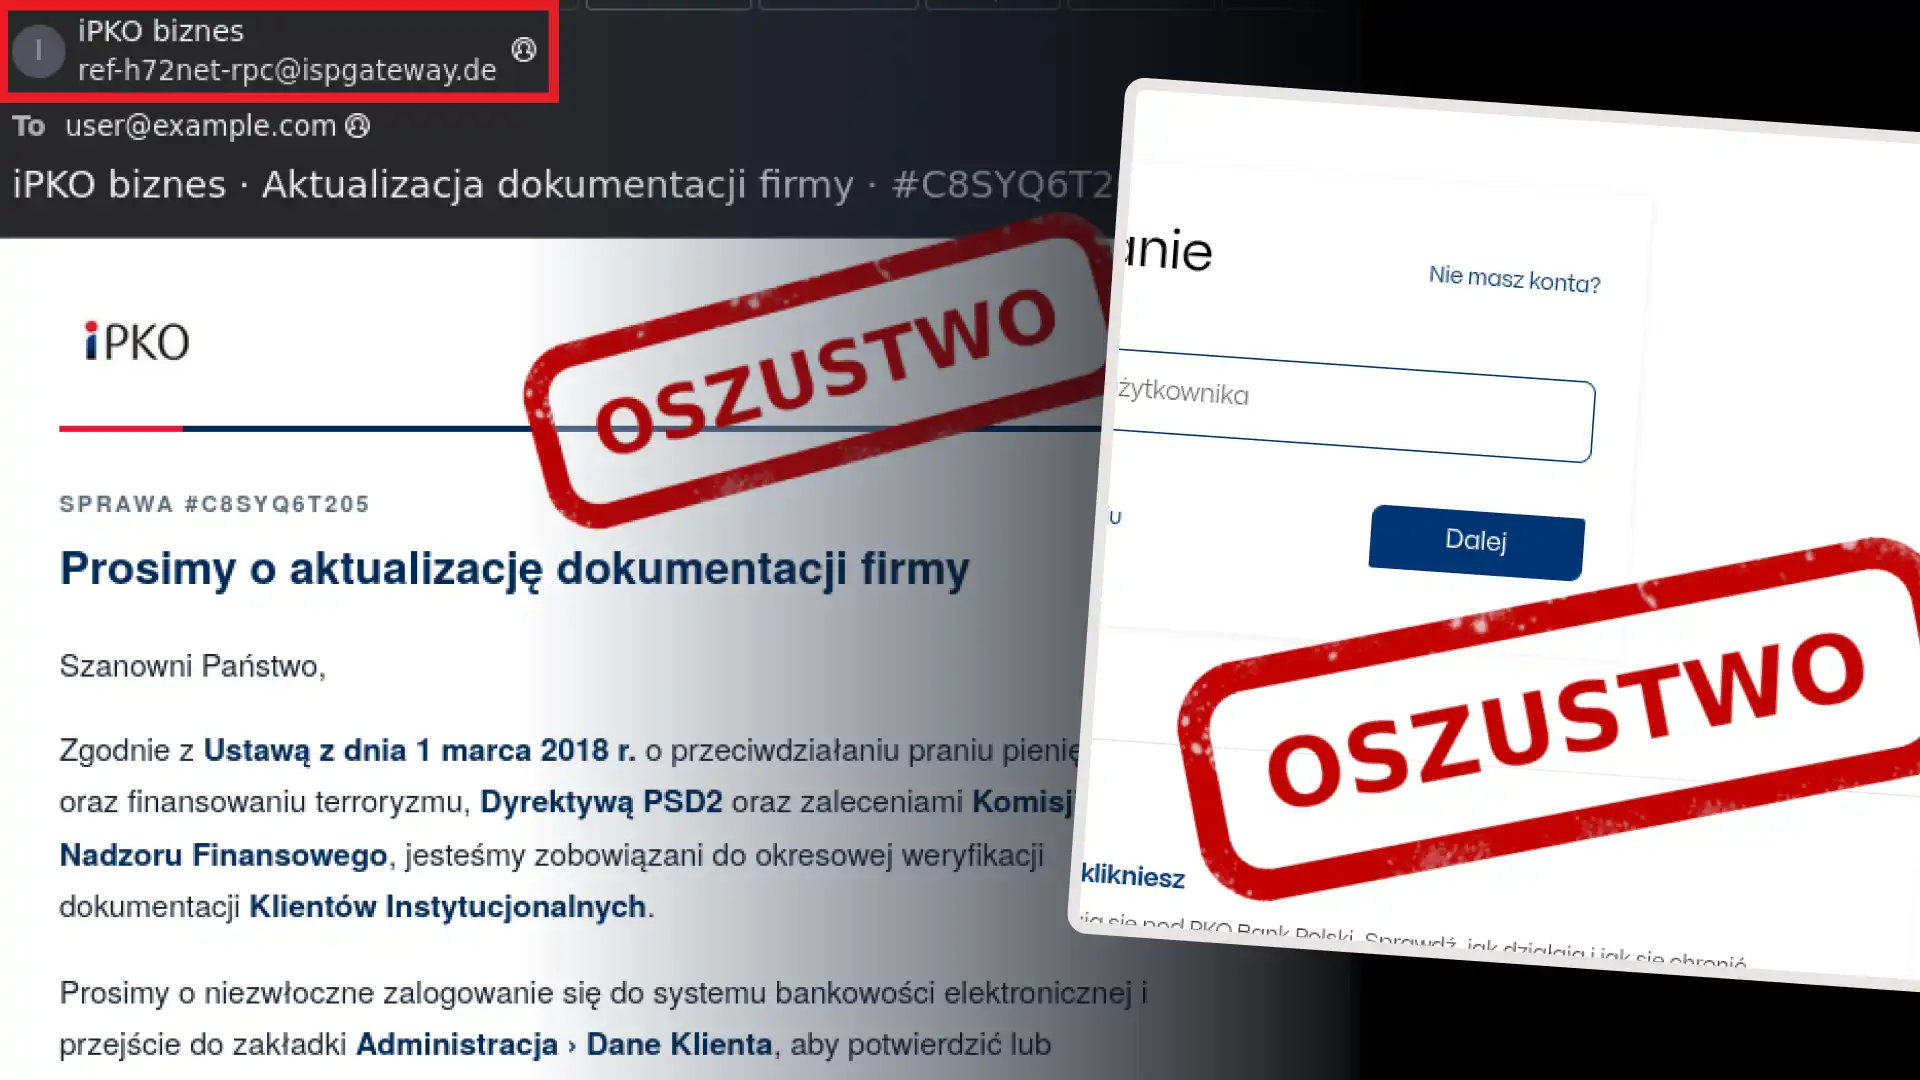
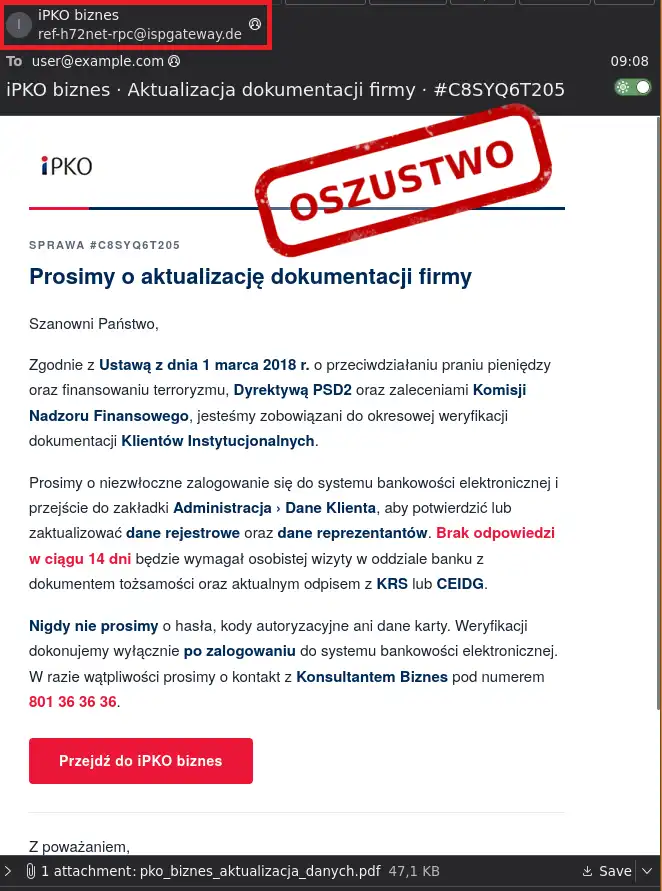
Zespół CERT Polska odpowiedzialny za monitorowanie zagrożeń cyberbezpieczeństwa informuje o kolejnym sposobie podszywania się pod komunikację bankową. Tym razem przestępcy próbują nakłonić potencjalne ofiary do kliknięcia w link wskazując, że chodzi o obowiązki regulacyjne i rzekomą konieczność aktualizacji dokumentacji firmy.
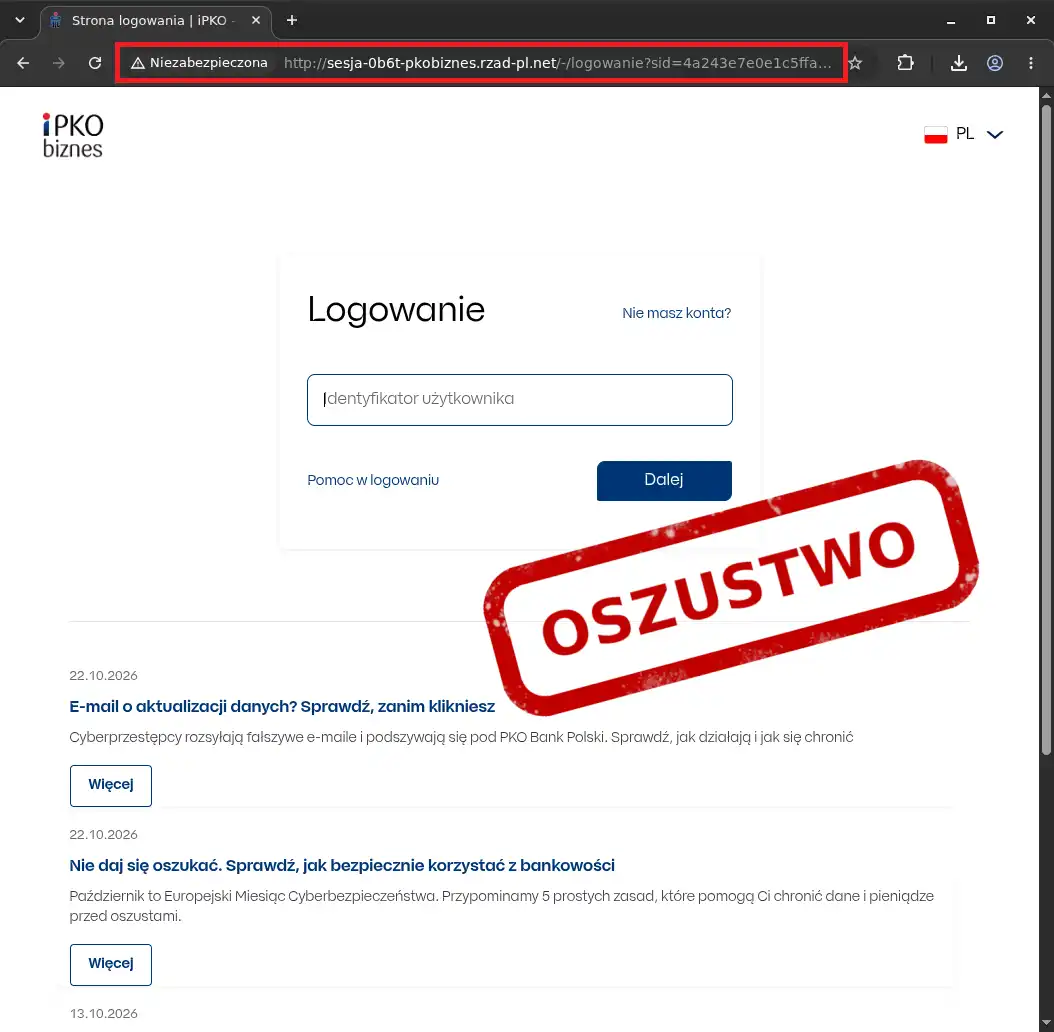
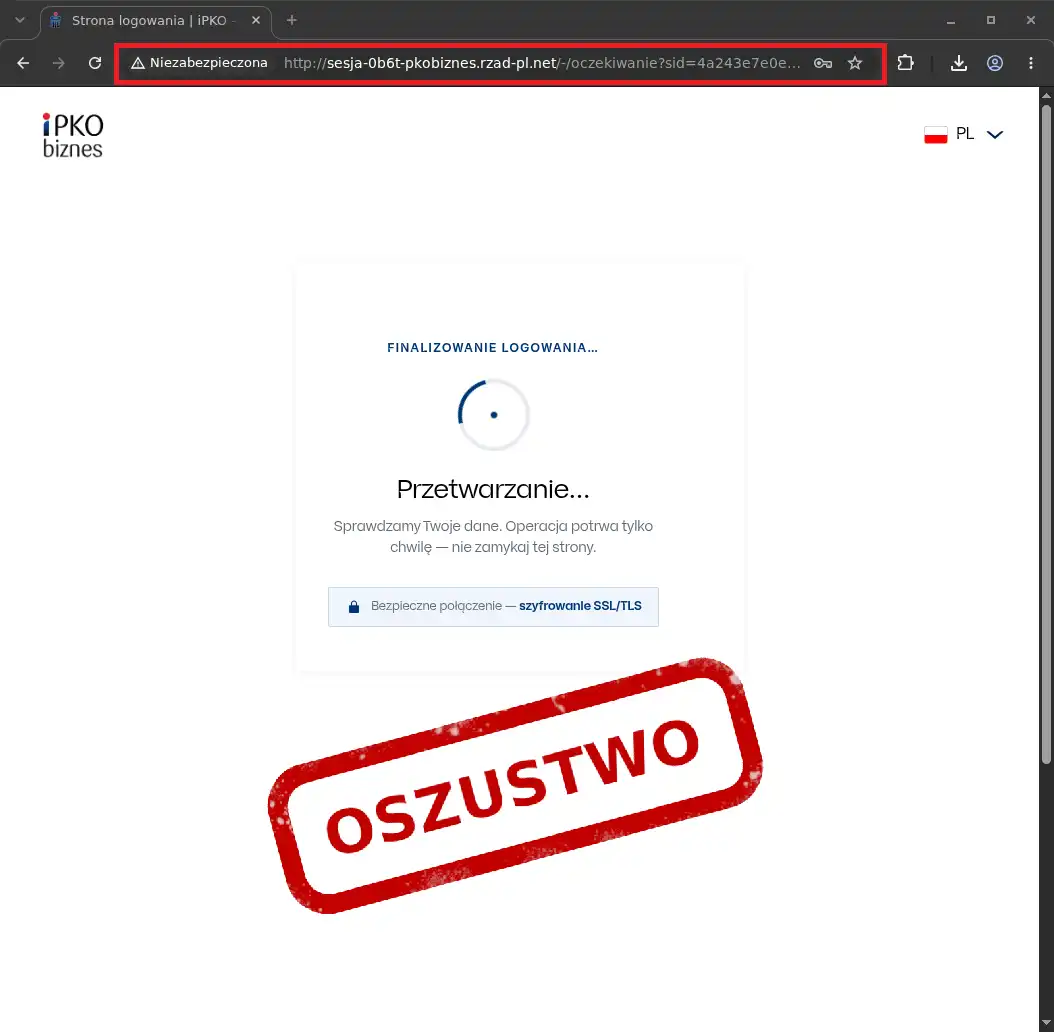
Specjaliści podkreślają, że w treści takiej wiadomości znajduje się odnośnik (link) prowadzący do strony, za pomocą której oszuści chcą przejąć dane logowania do bankowości internetowej użytkownika.
„To kolejna odsłona obserwowanej kampanii. W ostatnich dniach oszuści wykorzystywali tematy związane z rachunkami walutowymi, nowymi zasadami autoryzacji przelewów czy aktualizacją danych klienta osobistego. Zmienia się treść wiadomości, ale cel pozostaje ten sam” – informuje CERT Polska.
Jak się chronić przed takim oszustwem? Jest na to kilka sposobów. Przede wszystkim należy samodzielnie wpisać adres strony internetowej w przeglądarkę, a nie polegać na zewnętrznych linkach, które mogą prowadzić do strony łudząco podobnej do prawdziwej strony banku.
Warto również sprawdzić adres strony (adres URL) w okienku przeglądarki, czy nie zostaliśmy przekierowani i czy nie zawiera on mogących budzić podejrzenia znaków. Podobnie z adresem mailowym, z którego została wysłana do nas wiadomość.
Weryfikacja tych małych elementów może pomóc uchronić się przed oszustwem.
Eksperci od cyberbezpieczeństwa zachęcają do zachowania ostrożności wobec wiadomości mogących wywoływać presję czasu lub grożącym wprowadzenie ograniczenia dostępu do konta bankowego. Gra na emocjach to częsty mechanizm wykorzystywany przez cyberprzestępców.
Gdzie zgłosić potencjalną próbę oszustwa? Można to zrobić poprzez formularz kontaktowy na stronie CERT Polska lub w aplikacji mObywatel w zakładce „Bezpiecznie w sieci”.







Skomentuj ten wpis jako pierwszy!
Dołącz do dyskusji
Dodaj swój komentarz